
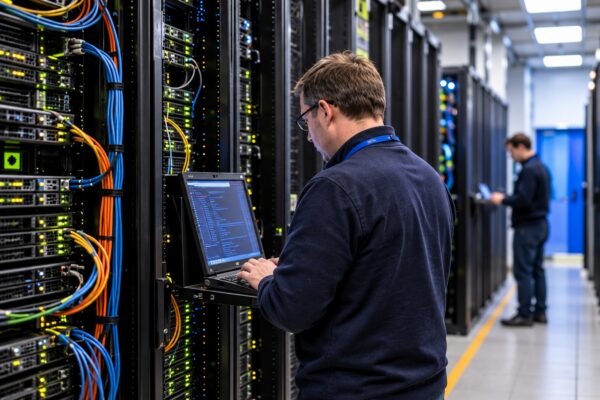
LA HAYA, PAÍSES BAJOS – (La Opinión en Texas) – Una alerta internacional de ciberseguridad provocó este miércoles 21 de octubre el cierre temporal de numerosos sitios web gubernamentales, educativos y hospitalarios en Europa, después de que especialistas identificaran dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados para el funcionamiento de páginas de internet. Las autoridades de varios países ordenaron suspender preventivamente determinados servicios digitales mientras los administradores instalaban actualizaciones de seguridad.
Las fallas permiten que un atacante pueda ejecutar instrucciones de manera remota en servidores vulnerables sin necesidad de contar con una contraseña o autorización previa. Dependiendo de la configuración del sistema, esta situación podría facilitar el acceso a información almacenada, la alteración de archivos o el control de servicios informáticos. Debido a que PHP forma parte de numerosas plataformas digitales, el problema generó preocupación entre gobiernos, empresas y organizaciones que dependen de estos sistemas para sus operaciones diarias.
En los Países Bajos, las autoridades retiraron temporalmente de servicio varios portales oficiales, incluidos Overheid.nl, MijnOverheid.nl y DigiD, utilizados para acceder a información y realizar trámites gubernamentales. También fueron afectados sitios relacionados con el Parlamento, instituciones sanitarias y otras organizaciones. El Centro Nacional de Ciberseguridad neerlandés suspendió preventivamente su propia página principal y recomendó a los administradores evaluar los riesgos de mantener sus sistemas conectados mientras se aplicaban las correcciones necesarias.
La emergencia también alcanzó a Finlandia, donde el proveedor estatal de servicios tecnológicos interrumpió temporalmente determinados sistemas públicos. En Francia, el Ministerio del Interior confirmó la suspensión de páginas administrativas locales mientras se esperaba una solución. Dinamarca reportó interrupciones en varios servicios digitales, incluida una plataforma de comunicación escolar. Las medidas afectaron principalmente la disponibilidad de páginas y aplicaciones, sin que todas las instituciones involucradas hubieran confirmado ataques informáticos.
El problema se originó en dos vulnerabilidades identificadas como CVE-2026-109618 y CVE-2026-109619. Ambas están relacionadas con errores en el manejo de memoria y datos internos del software, condiciones que podrían ser aprovechadas para ejecutar código malicioso en los servidores afectados. El equipo responsable del desarrollo de PHP publicó este miércoles actualizaciones destinadas a corregir las fallas y pidió a los usuarios instalarlas inmediatamente. La gravedad del problema llevó a organismos de ciberseguridad de distintos países a emitir recomendaciones urgentes.
La Fundación PHP reconoció que los primeros indicios de una de las fallas habían sido identificados desde 2024, aunque en aquel momento no se había determinado una forma concreta de explotarla. La organización admitió deficiencias en el proceso de atención del problema y señaló la necesidad de mejorar sus procedimientos de seguridad. Expertos advirtieron que, una vez difundidas las actualizaciones, los delincuentes informáticos podrían estudiar los cambios para intentar atacar sistemas que todavía no hubieran sido corregidos.
Aunque algunas empresas de seguridad reportaron indicios de intentos de explotación, las autoridades aclararon que el cierre de numerosos portales respondió a medidas preventivas y no constituye, por sí mismo, evidencia de que sus sistemas hayan sido comprometidos. La prioridad de los organismos especializados es que las instituciones instalen las versiones corregidas, revisen sus servidores y mantengan vigilancia sobre posibles actividades sospechosas. El incidente pone de manifiesto cómo una vulnerabilidad en un componente tecnológico ampliamente utilizado puede afectar simultáneamente servicios esenciales en distintos países.
Deja un comentario